软考高级系规,第9章信息安全规划《案例背诵和论文理论》冲刺篇
附件1:理解背诵知识和结构框架合集,详细版更新完毕,部分重要章节如下
1. 第4章信息系统规划,理解背诵知识和结构框架,详细版上
2. 第12章信息系统服务管理,12.1服务战略规划,理解背诵知识和结构框架,详细版
软考系规,第9章信息安全规划,理解背诵知识和结构框架,详细版
软考系规,第9章 信息安全规划图集
核心知识《案例背诵和论文理论》冲刺篇
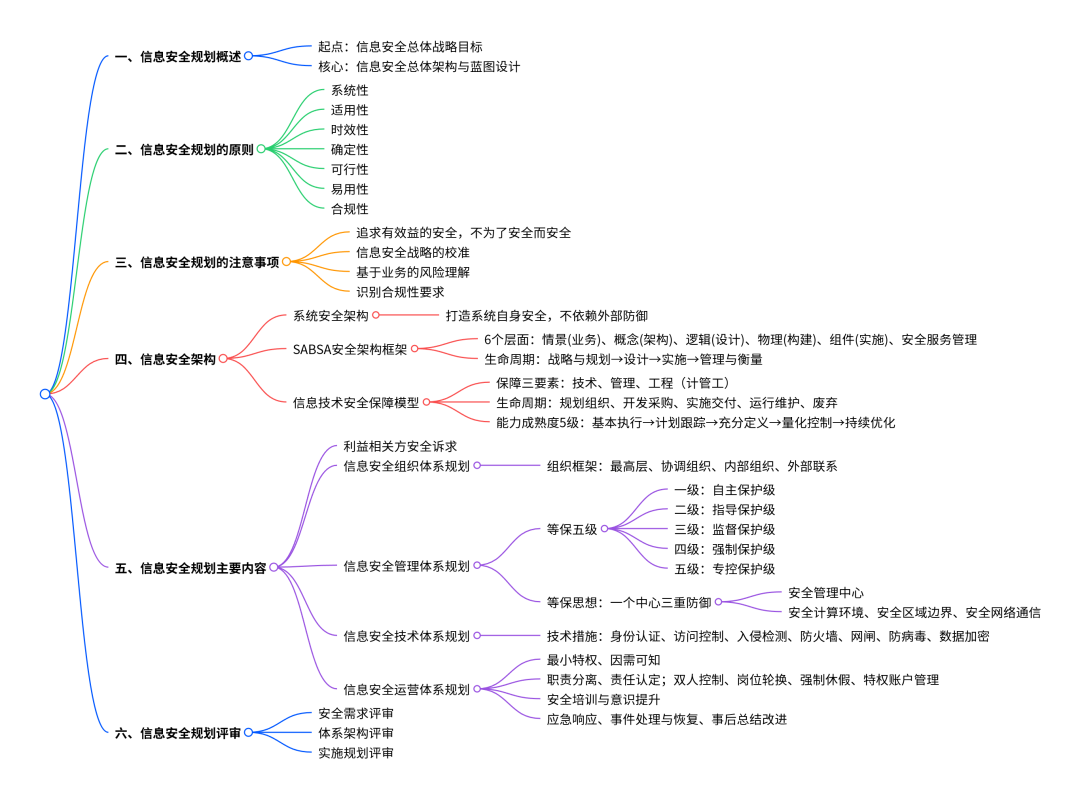
信息安全总体战略目标是信息安全规划的起点,信息安全总体架构与蓝图设计是信息安全规划的核心部分。
信息安全规划与建设原则必须在信息安全工作中始终贯彻和执行,它可以为企业在信息安全工作中提供基本的指导和判断的标准(以确保其实现过程没有偏离预想的方向)。主要包括:系统性,适用性,时效性,确定性,可行性,易用性,合规性。
在进行信息安全的规划之前,应该充分了解组织的主营业务,要追求的是“有效益的信息安全”,而不是“为了安全而安全”,所有的信息安全活动都应该围绕组织业务展开。
其注意事项主要有:追求有效益的安全,信息安全战略的校准,基于业务的风险理解,识别出合规性要求。
系统安全架构,安全技术体系架构,审计架构。
(1)系统安全架构 指构建系统信息系统安全质量属性的主要组成部分以及它们之间的关系,强调如何在不依赖外部防御系统的情况下,从源头打造自身的安全。
(2)SABSA信息系统安全架构框架, 以业务视角作为起点,从情景(业务)、概念(架构)、逻辑(设计)、物理(构建)、组件(实施)、安全服务管理(服务管理)等6个层面提供系统安全架构,通过分层设计,将抽象的安全目标转化为可落地的技术组件与运维流程(生命周期:战略与规划,设计,实施,管理与衡量)。
信息安全保障要达到覆盖整个生命周期的,动态持续性的长效安全,而不是仅在某时间点下保证安全性。
保障要素:技术,管理,工程(计管工)。生命周期:规划组织,开发采购,实施交付,运行维护,废弃。能力成熟度:基本执行,计划跟踪,充分定义,量化控制,持续优化。
信息安全规划是为了确保组织在信息安全方面的稳健性而进行的一系列活动。信息安全是一个系统性的过程,需要从组织整体出发,确保组织的信息安全性和完整性得到有效的保护。
其主要内容包括:关注利益相关方的安全诉求,信息安全组织体系规划,信息安全管理体系规划,信息安全技术体系规划,信息安全运营体系规划。
(1)一个合理的组织框架至少应包括:信息安全的最高层,协调组织,内部组织,外部联系。
(2)信息系统的安全保护等级:第一级(自主保护级),第二级(指导保护级),第三级(监督保护级),第四级(强制保护级),第五级(专控保护级)。
等保充分体现了“一个中心三重防御”的思想。安全管理中心;安全计算环境,安全区域边界,安全网络通信。
(3)信息安全的主要技术和措施包括:身份认证,访问控制,入侵检测,防火墙,网闸,防病毒,数据加密等
(4)安全运营规划的合理措施:因需可知和最小特权,职责分离和责任,其他(双人控制、岗位轮换、强制休假、特权账户管理),安全培训与意识提升,应急响应,事件处理与恢复,事后总结与改进。
(5)信息安全规划过程中的评审内容:安全需求评审,体系架构评审,实施规划评审。
软考系规,第9章 信息安全规划、第10章云原生系统规划、第11章信息系统治理 必背内容
软考系规,第9章 信息安全规划、第10章云原生系统规划、第11章信息系统治理 关键背内容
附件2:关键背诵知识,简版已更新完毕,部分重要章节如下
1. 软考系规案例论文,第4章必背内容
2. 软考系规,第4章信息系统规划关键背内容上
3. 软考系规,第12章信息系统服务管理 必背内容
4. 软考系规,第12章信息系统服务管理 关键背内容1
#系规 #系统规划与管理师 #软考系规
#系规规划与管理师考试 #系规备考
#系规学习 #系规论文 #系规知识