2026软考系规论文备考心得18:医疗项目背景的《论IT服务安全管理规划》这么写不知道行不行啊?
菜单栏【软考高项】领取: “免费资料”
你好,我是桃乐西,用文字记录工作进阶日常和成长感悟的ISFJ学习博主。
2026软考系规论文备考心得17:《论IT服务安全管理规划》也算是一个热门考点了叭?
继上篇给大家写得第9篇《 论IT服务安全管理规划 》的思路拆解,今天给大家分享模板叭?
请围绕 “IT 服务安全管理规划 ” 这一主题,从以下三个方面进行论述
1 、概要叙述你参与过的或者你所在组织开展过的某 IT 服务安全管理规划项目的基本情况(项目背景、服务范围、安全现状与需求、你在其中的角色等),并说明你在其中承担的工作。
2 、结合项目实际,论述你对 IT 服务安全管理规划的认识,可以包括但不限于以下方面
( 1 )信息安全规划的原则(系统性、适用性、时效性、确定性、可行性、易用性、合规性)及其在 IT 服务安全管理中的体现;
( 2 )信息安全管理体系规划的主要内容(组织体系、管理体系、技术体系、运营体系)及各体系的建设要点;
( 3 )信息安全运营体系规划中的关键方法(因需可知与最小特权原则、职责分离与责任、双人控制、岗位轮换、强制休假、特权账户管理)及其在服务安全运营中的应用。
3 、请结合论文所提到的 IT 服务安全管理规划项目,介绍你是如何进行安全管理规划与实施的,包括具体做法(如安全风险评估方法、安全组织架构设计、安全技术选型、安全运营机制建设)、遇到的挑战(如安全管理与业务便利性的平衡、安全投入与效益的权衡)及解决方案,并总结你在该项目中的经验教训。
第一层:开头背景介绍(约15%)
交代项目背景、服务范围、数据敏感程度;说明安全管理面临的挑战(医疗数据敏感、合规要求严格、服务对象多元);点明本人承担的安全管理规划工作。
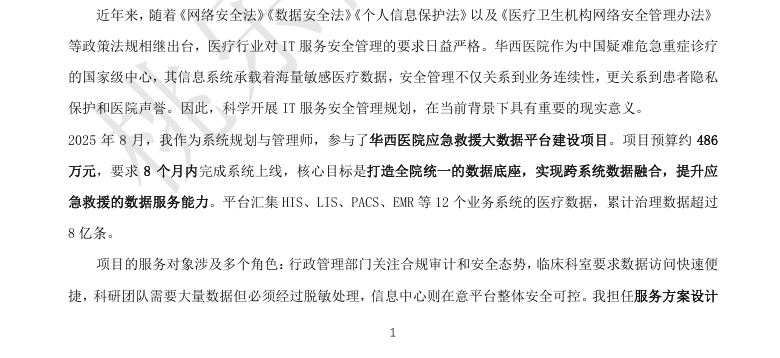

第二层:正文论点论据(约70%)
安全规划原则与组织体系——引用七项原则中的3-4条结合项目说明,建立三级安全组织架构,明确职责分离。用安全组织架构图、角色职责表作为论据。
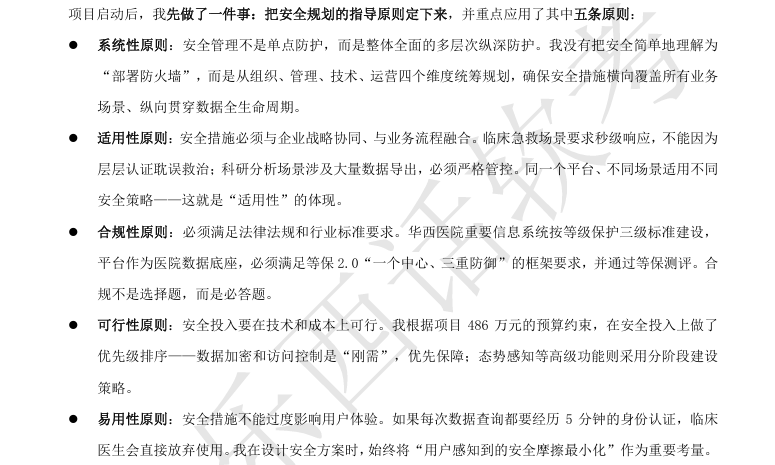
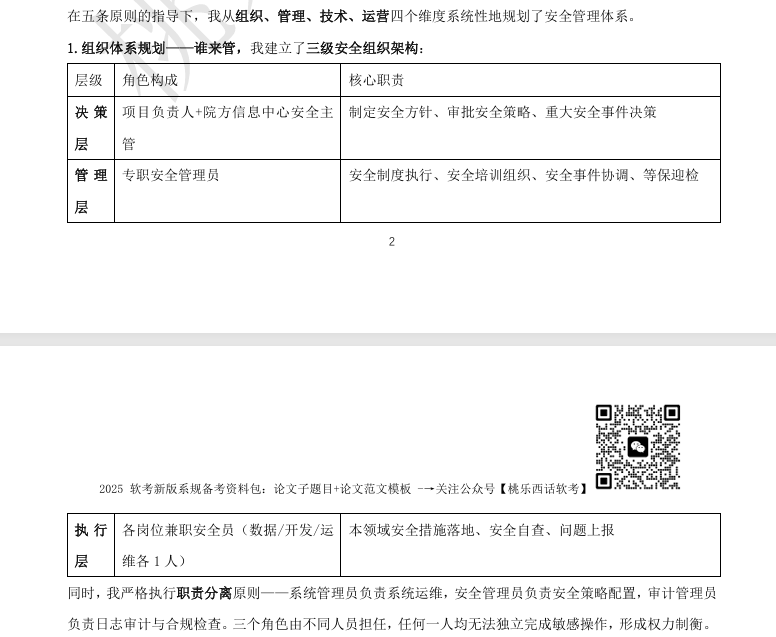
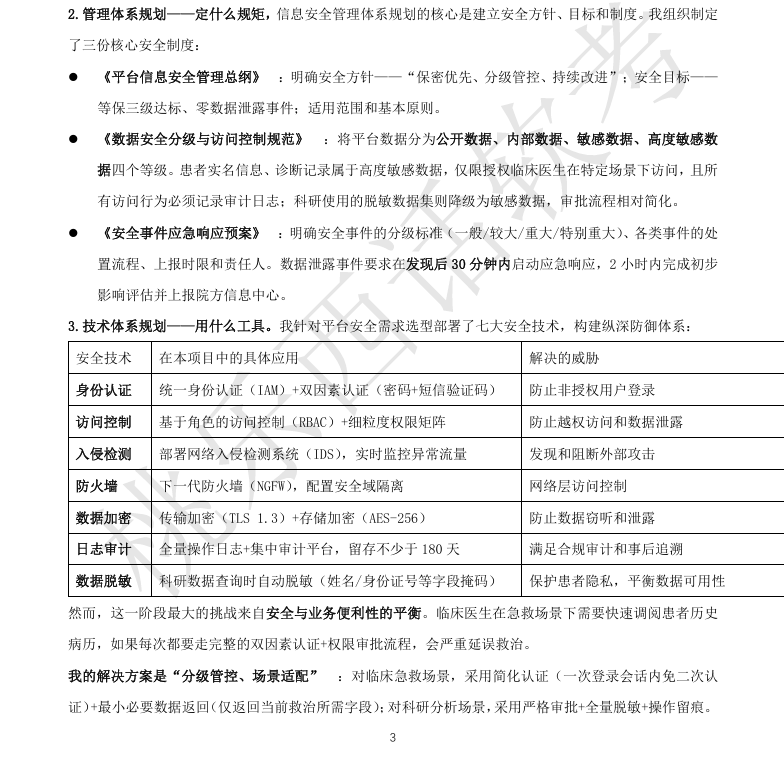
管理体系与技术体系——制定三份核心安全制度,部署七大安全技术,重点论述安全与业务便利性的平衡策略。用制度文档列表、技术选型表作为论据。
运营体系与持续改进——应用最小特权、职责分离、双人控制等运营方法,建立安全培训与应急响应机制。用运营方法应用表、培训记录作为论据。
第三层:结尾成效及总结(约15%)
从等保达标、安全事件、用户反馈等方面总结成效;总结组织、管理、技术、运营四方面的经验和不足。
在职 备考 人士 都在 关注 的
备考 路漫漫 我来 陪你 走一段
2 0 2 6 系规 备考 季 | 你可能 错过 的
点击看看 : 诶不是?高项考完才2天你们是咋就开始学新版系规了的!要不是考过一次我就真信了
点击看看 : 新版系规论文私藏资料:耗时21天整理的14篇论文子题目答案PDF电子版合集已出!
点击看看 : 2025系规资料更新通知:耗时27天,我终于集齐380道论文子题目了!(附电子版合集)
点击看看 : 真心建议:你在决定备考系规前,先把系规教材目录看懂(附3大阶段复习大纲)
点击 看看 : 高项三战失败后认真思考了2天,我决定下半年不当系规的分母,而是精进自己对技术的理解