系统规划与管理师
2026-08-30 18:00:46
0次
- ▪1. 为啥想考 2. 如何备考
- ▪1. 规划设计【P】 2. 部署实施【I】 3. 运营管理【O】 4. 持续改进【I】 5. 监督管理【S】 1)质量管理 2)风险管理 3)信息安全管理 6. 营销管理 8. 整理的PIOI各阶段对应的PPTR
- ▪1)质量管理 2)风险管理 3)信息安全管理
- ▪8. 整理的PIOI各阶段对应的PPTR
一、前言
二、考试介绍
系统规划与管理师是从事信息技术服务规划和信息系统运行维护管理,指定组织的IT服务标准和相关制度,管理IT服务团队的 高级 技术人员。【一句话:高级类考试】
- ▪考试时间:每年一次,上半年是5月最后一周周末,下半年是11月第一周周末【2023年是5月,2024年是11月】
- ▪考试方式:从2024年11月开始由笔试–>机试(对 字迹差 and 写字慢 的同学比较友好,作答论文也能方便修改)
- ▪考试科目【3科,三科都达45分+才算通过考试】: 选择题(计算机基础知识、PIOIS、营销管理、团队建设) 案例题(PIOIS、营销管理、团队建设) 论文题(PIOIS、营销管理、团队建设) PIOIS:规划设计( P lanning)、部署实施( I mplementing)、服务运营( O peration)、持续改进( I mprovement)和监督管理( S upervision),也是ITSS的核心要素【ITSS—ITIL的国产版】。
- ▪选择题(计算机基础知识、PIOIS、营销管理、团队建设)
- ▪案例题(PIOIS、营销管理、团队建设)
- ▪论文题(PIOIS、营销管理、团队建设) PIOIS:规划设计( P lanning)、部署实施( I mplementing)、服务运营( O peration)、持续改进( I mprovement)和监督管理( S upervision),也是ITSS的核心要素【ITSS—ITIL的国产版】。
三、备考Tips
1. 为啥想考
- ▪对自己而言, 兴趣使然 ,这科目是偏向运维类,小涛本身也是一名云计算行业的运维工程师,想通过 以考促学 的方式,体系的全方位认识运维经营体系
- ▪大家备考的时候,多多参考一下自己适合哪个科目的考试, 勿盲目听从 培训机构宣传,xxx简单,xxx通过率高,那些是相对的, 通过率对自己而言,只有0%或100%
- ▪实事求是的说,这一科比较偏 文科记忆 类,比如案例题部分,如果没背,就是答不出(即使瞎编,那也是很难通过的,踩坑过)
2. 如何备考
- ▪临时突击是不可能的,千万不要想用一周的时间速通,这科的考试也不是从固定的题库里抽取题目考,每年都是新题目,但考核的内容没变, 不要低估国家级 考试含金量
- ▪每年的题目越来越灵活、细致,举例:往年会考一级目录、二级目录,现在能考到四级目录+具体内容,不可大意😖
- ▪考试大纲大家没必要看了,因为就是教材的目录(之前考中级数据库时,我会看看大纲作为备考,但系统规划与管理师的大纲和教材目录没差别,唉)
- ▪考前一个月开始集中背诵,这里给大家推荐一个记忆方法(笨但很有效,适合易健忘同学,已亲测有效)
1 .不要想着抄写或睡觉听书的方式记忆,那样几乎没效果且浪费时间 2 .先背,找个楼梯间大声地背,确保在不看书的情况下说出来 ( 关键:说出来 ) 3 .在能说出来后,开始默写记忆 4 .以上方法循环往复,设定目标:两天完成一个章节的考点背诵
- ▪不要脱离教材,有效同学图省事,之间用培训机构给的PPT、速成宝典去看,那个可以作为参考,但还是要回到教材本身,否则有些细节就会踩坑了(没错,就是我😔)
- ▪往年软考的高级考试,大部分零基础考生选择项目管理师(一年2次考,所以系统规划与管理师属于比较冷门的考试),2024年下半年只有系统规划与管理师,在培训机构的大量宣传下,很多人直接加入进来,今年的考试也变得“卷”了起来,灵活且细节。
四、高频知识点总结
教材中PIOI涉及的PPTR(人员、资源、技术、过程),具体信息整理成一个图片,大家详细请看 8. 整理的PIOI各阶段对应的PPTR
1. 规划设计【P】
预则立,不预则废。我们做事之前要有一个规划,做运维项目也是,所以我们应该有一个清楚规划设计。
2. 部署实施【I】
纸上得来终觉浅,绝知此事要躬行。规划设计完成后,我们就进入实施交付环节了。
3. 运营管理【O】
实施完成并符合预期后,进入运营阶段,也就是跑生产环境了。
4. 持续改进【I】
在运营过程中,可能会出现一些小瑕疵,我们需要进行改进修正。
5. 监督管理【S】
这一章,分为质量管理、风险管理、信息安全(教材第三章),它是贯穿项目运维全生命周期
1)质量管理
- ▪概念 软件质量包括“内部质量” “外部质量”和“使用质量”三部分。 验证过程—软件本身构造正确并符合规范的产品;确认过程—正确的产品满足用户的需求。(注意区别) 评审与审计----管理评审、技术评审、检查、走查、审计。 其中管理评审的目的是监控进展,决定计划和进度的状态,或评价用于达到目标所用管理方法的有效性。 技术评审的目的是评价软件产品,以确定其对使用意图的适合性。 软件审计的目的是提供软件产品和过程对于可应用的规则、标准、指南、计划和流程的遵从性的独立评价。
- ▪质量管理包括四个过程:质量策划、质量控制、质量保证、质量改进
- ▪质量策划的内容: (1)设定质量目标 (2)确定达到目标的途径 (3)确定相关的职责和权限 (4)确定所需的其他资源 (5)确定实现目标的方法和工具 (6)确定其他的策划需求
- ▪质量控制的要点: (1)质量控制范围包括生产过程和质量管理过程。 (2)质量控制的关键点是使所有质量过程和活动始终处于完全受控状态。 (3)质量控制的基础是过程控制。
- ▪质量保证工作的主要内容包括制定质量保证计划、过程与产品质量检查、编制质量保证工作报告和问题跟踪与持续改进。 质量保证计划应至少包括如下内容: (1)质量保证的目的 (2)质量保证的检查范围 (3)质量保证检查的时间或周期 (4)质量保证检查的依据 (5)质量保证人员的职责和分工 (6)过程与产品质量检查
- ▪质量改进实施方法有两种: 第一种:PDCA方法(1)明确问题(2)掌握现状(3)分析问题产生的原因(4)拟订对策并实施(5)确认效果(6)防止问题再发生并标准化(7)总结。【明掌分确却防总】 第二种:DMAIC方法:定义(Define)、测量(Measure)、分析(Analyze)、改进(Improve)、控制(Control)5个阶段构成的过程改进方法。
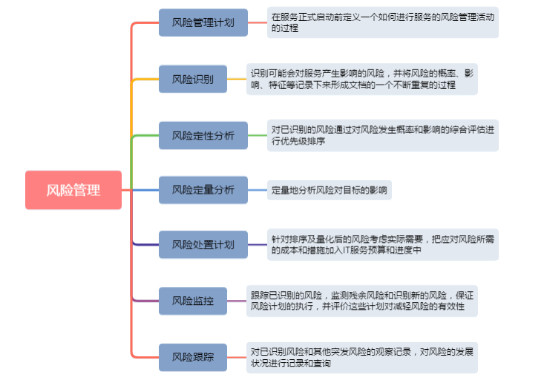
2)风险管理
3)信息安全管理
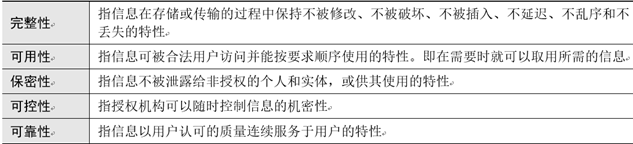
- ▪信息安全的基本要素有:机密性、完整性、可用性、可控性、可审查性。 机密性:确保信息不暴露给未授权的实体或进程。 完整性:只有得到允许才能修改数据,并且能够判别出数据是否已被篡改。 可用性:得到授权的实体在需要时可访问数据,即攻击者不能占用所有的资源而阻碍授权者的工作 可控性:可以控制授权范围内的信息流向及行为方式。 可审查性:对出现的网络安全问题提供调查的依据和手段。
- ▪信息安全的5个等级分别为: 用户自主保护级、系统审计保护级、安全标记保护级、结构化保护级、访问验证保护级。
- ▪信息安全管理的内容包括信息安全政策制定、风险评估、控制目标与方式的选择、制定规范的操作流程、信息安全培训等。
- ▪信息安全管理活动主要有:定义信息安全策略、定义信息安全管理体系的范围、进行信息安全风险评估、确定管理目标和选择管理措施、准备信息安全适用性申明。
- ▪等级保护的主要环节:定级、备案、安全建设整改、等级评测和安全检查。
6. 营销管理
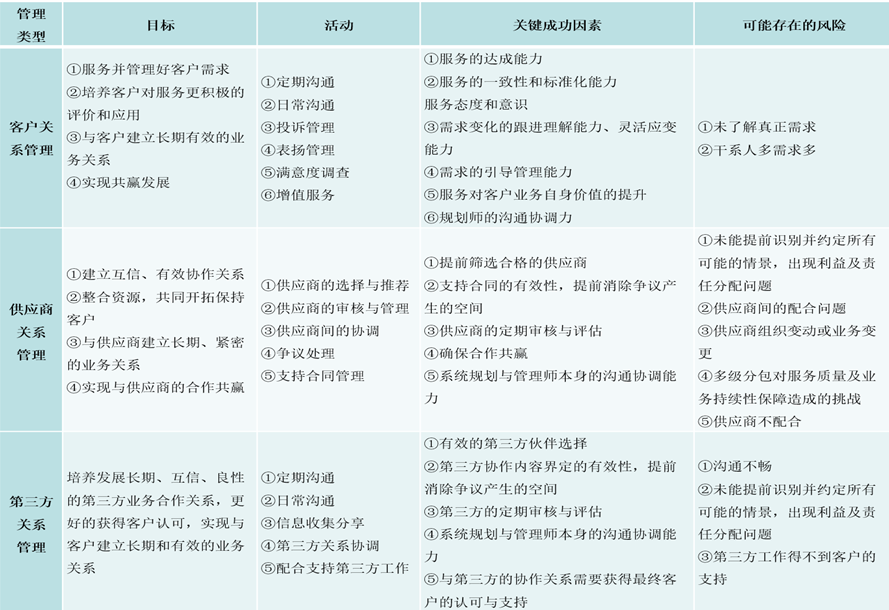
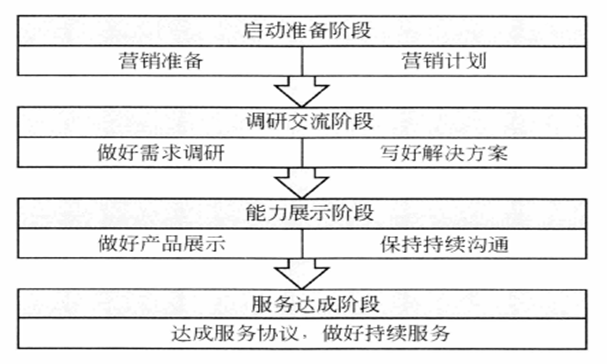
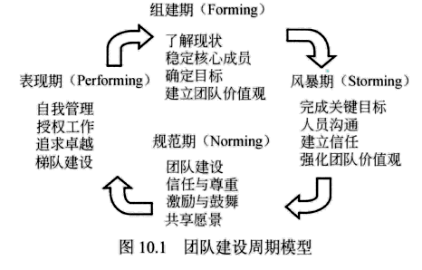
营销管理可以理解为在项目正式启动前,通俗易懂的理解是招标阶段的工作,从怎么引入一个项目,到签订服务级别协议。 ## 7. 团队管理 Team管理是作为一名管理师必备的技能。 IT服务团队的特征: (1)人员的岗位结构,分为管理岗、技术岗、操作岗,且团队成员相对固定。 (2)需要较高的服务意识。IT服务类项目面向的是客户,通过IT技术为客户提供增值服务,从而实现自身的价值。 (3)为了提高服务的质量,会使用专用工具,如IT服务管理工具、监控工具等。 (4)工作具有周期性和重复性的特征,注重流程化与规范化。 (5)注重知识的积累及转移,以便主动发现问题及解决问题。
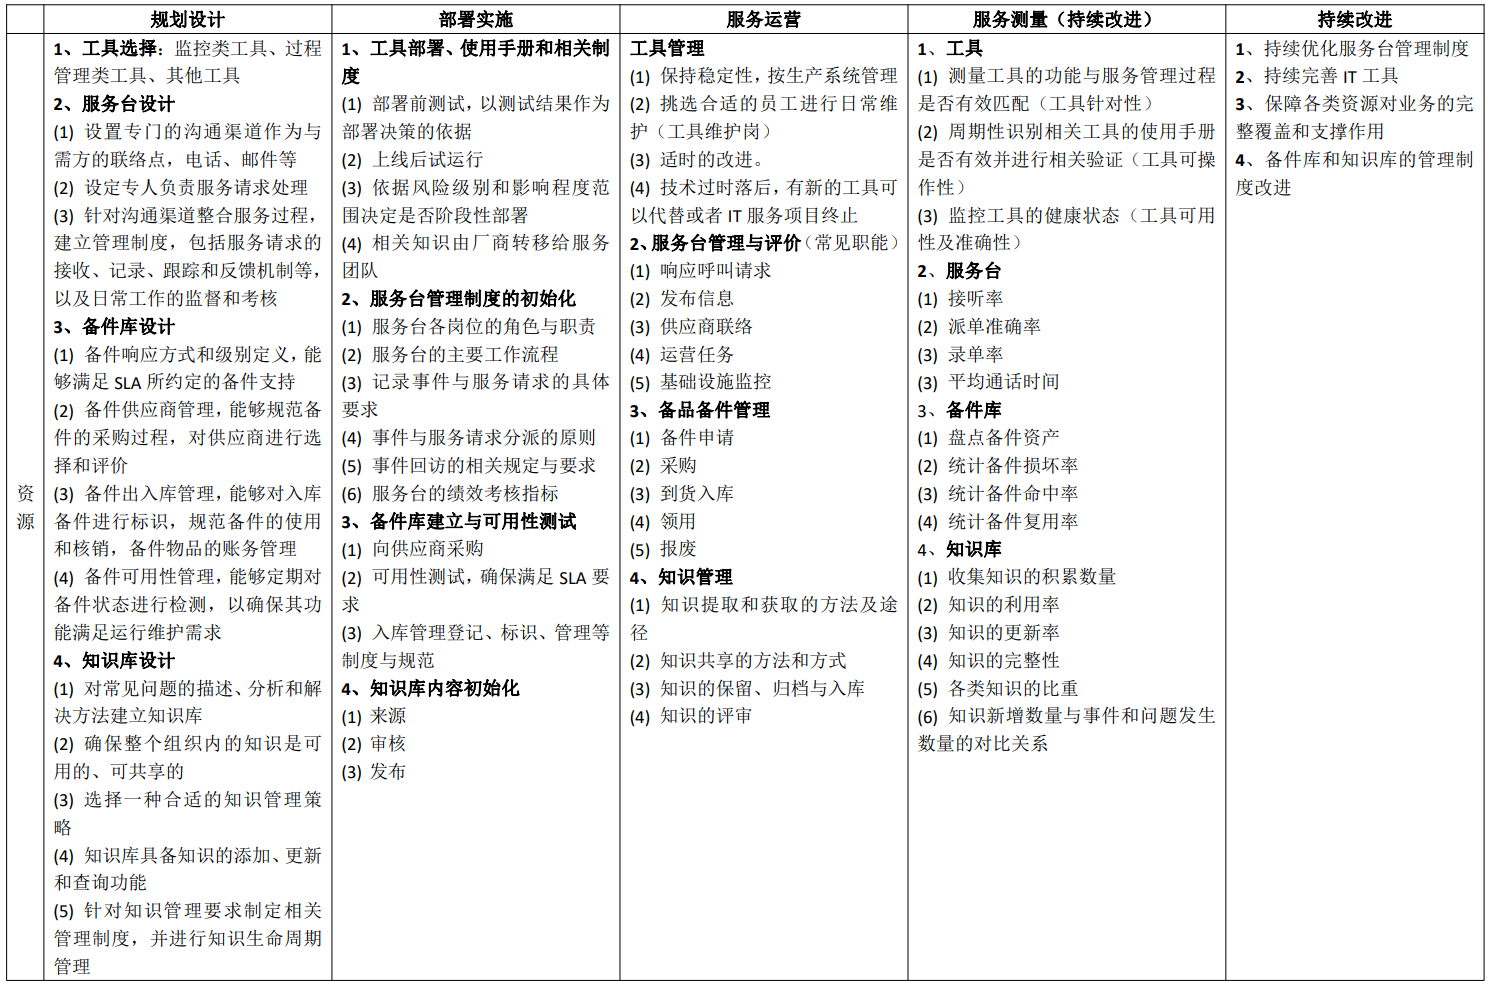
附:阿诺老师整理的过程要素之间的关联关系
五、总结
已经是二战了,期望能过吧,这个背真能“掉一层皮”,虽然累但也很充实,想起集中备考的一个月,每天躲在小角落的写、安全通道楼梯的背,同事还以为我中邪了😅 人生能有几回搏,加油,让我们一起努力,变得更强!
相关内容
热门资讯
2026软考系规论文备考心得2...
菜单栏【软考高项】领取: “免费资料” 你好,我是桃乐西,用文字记录工作进阶日常和成长感悟的ISFJ...
2026年软考系规论文命题方向...
原因很简单,大家看教材就知道。旧大纲对应的旧版教材一共只有13章,总页数仅328页,旧大纲时期管理类...
信息系统项目管理师vs系统规划...
软考高级考试共有5个科目,分别是 前3个考察内容偏技术,后2个偏理论 两者共同点主要有 考试内容均偏...
2025 软考高级想上岸?学长...
刚开始听说系统规划与管理师是 2025 年下半年软考高级里相对好上手的,我其实是打问号的 —— 毕竟...
软考系规:第14章规范与过程管...
1、基于岗位职责的流程规划工作路径? (尽量背) 速记:确定岗位,工作访谈,分解工作,梳理要点,完善...
2026年软考系规直播/录播课...
本课程可帮助学员一次通过,快速拿到高级职称,升职加薪!课程经过几万名学员的使用,深受大家的一致好评!...
软考系规教程改了什么?
老软考圈里曾经有个共识:想躺拿高级证书,就去考系统规划与管理师。 原因无他——太简单了。旧版教材三百...
2026软考系规论文备考心得1...
菜单栏【软考高项】领取: “免费资料” 你好,我是桃乐西,用文字记录工作进阶日常和成长感悟的ISFJ...
没有了高项!!2024软考下半...
距离2024上半年软考考试结束已经有一段时间了,有不少小伙伴都在开始准备下半年软考了,值得注意的是:...
系统规划与管理师
1. 为啥想考 2. 如何备考 1. 规划设计【P】 2. 部署实施【I】 3. 运营管理【O】 4...