进一个捞一个!2026年软考信息安全工程师重要100条知识点速记!
2026年软考《信息安全工程师》重要100条知识点速记,具体如下
1、常见的网络信息安全基本属性如下
机密性 机密性是指网络信息不泄露给非授权的用户、实体或程序,能够防止非授权者获取信息。机密性通常被称为网络信息系统CIA 三性之一,其中C代表机密性(Confidentiality)。
完整性 完整性是指网络信息或系统未经授权不能进行更改的特性。完整性也被称为网络信息系统CIA三性之一,其中I代表Integrity。
可用性 可用性是指合法许可的用户能够及时获取网络信息或服务的特性。可用性是常受关注的网络信息系统CIA 三性之一,其中A 代表可用性(Availability)。
抗抵赖性 抗抵赖性是指防止网络信息系统相关用户否认其活动行为的特性。
可控性 可控性是指网络信息系统责任主体对其具有管理、支配能力的属性。
其他 除了常见的网络信息系统安全特性,还有真实性、时效性、公平性、可靠性、可生存性和隐私性等。
3、网络信息安全基本技术需求
物理环境安全 物理环境安全是指包括环境、设备和记录介质在内的所有支持网络系统运行的硬件的总体安全,是网络系统安全、可靠、不间断运行的基本保证。
网络信息安全认证 网络信息安全认证是实现网络资源访问控制的前提和依据,是有效保护网络管理对象的重要技术方法。
网络信息访问控制 网络信息访问控制是有效保护网络管理对象,使其免受威胁的关键技术方法,其目标主要有:限制非法用户获取或使用网络资源。防止合法用户滥用权限,越权访问网络资源。
网络信息安全保密 网络安全保密的目的就是防止非授权的用户访问网上信息或网络设备。
网络信息安全漏洞扫描 网络系统中需配备弱点或漏洞扫描系统,用以检测网络中是否存在安全漏洞。
恶意代码防护 防范恶意代码是网络系统中必不可少的安全需求。
网络信息内容安全 网络信息内容安全是指相关网络信息系统承载的信息及数据符合法律法规要求,防止不良信息及垃圾信息传播。
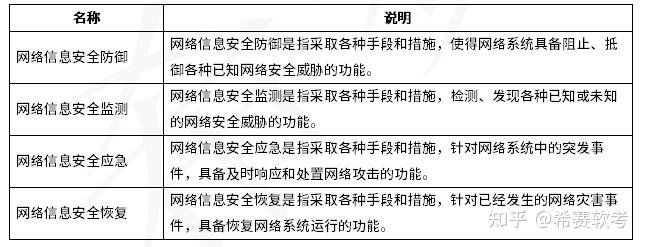
网络信息安全监测与预警 网络安全监测的作用在于发现综合网系统入侵活动和检查安全保护措施的有效性。
网络信息安全应急响应 能通过采取措施来保障在出现意外的情况下,恢复网络系统的正常运转。
4、常见网络信息安全管理对象分类如下
硬件 计算机、网络设备、传输介质及转换器、输入输出设备、监控设备
软件 网络操作系统、网络通信软件、网络管理软件
存储介质 光盘、硬盘、软盘、磁带、移动存储器
网络信息资产 网络IP地址、网络物理地址、网络用户账号/口令、网络拓扑结构图
支持保障系统 消防、保安系统、动力、空调、通信系统、厂商服务系统
5、网络系统受到的非自然的威胁主体类型
国家 以国家安全为目的,由专业信息安全人员实现,如信息战士
黑客 以安全技术挑战为目的,主要出于兴趣,由具有不同安全技术熟练程度的人员组成
恐怖分子 以强迫或恐吓手段,企图实现不当愿望
网络犯罪 以非法获取经济利益为目的,非法进入网络系统,出卖信息或修改信息记录
商业竞争对手 以市场竞争为目的,主要是搜集商业情报或损害对手的市场影响力
新闻机构 以收集新闻信息为目的,从网上非法获取有关新闻事件中的人员信息或背景材料
不满的内部工作人员 以报复、泄愤为目的,破坏网络安全设备或干扰系统运行
粗心的内部工作人员 因工作不专心或技术不熟练而导致网络系统受到危害,如错误配置
6、网络安全管理实际上是对网络系统中网管对象的风险进行控制,其方法如下
避免风险 例如,通过物理隔离设备将内部网和外部网分开,避免受到外部网的攻击。
转移风险 例如,购买商业保险计划或安全外包。
减少威胁 例如,安装防病毒软件包,防止病毒攻击。
消除脆弱点 例如,给操作系统打补丁或强化工作人员的安全意识。
减少威胁的影响 例如,采取多条通信线路进行备份或制定应急预案。
风险监测 例如,定期对网络系统中的安全状况进行风险分析,监测潜在的威胁行为。
7、下表为常见的网络安全技术方面的术语及其对应的英文。
基础技术类 常见的密码术语如加密(encryption)、解密(decryption)、非对称加密算法(asymmetric cryptographic algorithm),公钥加密算法(public key cryptographic algorithm)、公钥(public key)等。
风险评估技术类 包括拒绝服务(Denial of Service)、分布式拒绝服务(Distributed Denial of Service)、网页篡改(Website Distortion)、网页仿冒(Phishing)、网页挂马(Website Malicious Code)、域名劫持(DNS Hijack)、路由劫持(Routing Hijack)、垃圾邮件(Spam)、恶意代码(Malicious Code)、特洛伊木马(Trojan Horse)、网络蠕虫(Network Worm)、僵尸网络(Botnet)等。
防护技术类 包括访问控制(Access Control)、防火墙(Firewall)、入侵防御系统(Intrusion Prevention System)等。
检测技术类 包括入侵检测(Intrusion Detection)、漏洞扫描(Vulnerability Scanning)等。
响应/恢复技术类 包括应急响应(Emergency Response)、灾难恢复(Disaster Recovery)、备份(Backup)等。
测评技术类 包括黑盒测试(Black Box Testing)、白盒测试(White Box Testing)、灰盒测试(Gray Box Testing)、渗透测试(Penetration Testing)、模糊测试(Fuzz Testing)。
攻击者 攻击工具 攻击访问 攻击效果 攻击意图
黑客间谍恐怖主义者公司职员职业犯罪分